



Golpes de viagens: como se proteger antes, durante e depois
Golpes de viagens: como se proteger antes, durante e depoisData de publicação 29 de setembro de 20265 minutos de leitura
Atualizado em: 1 de outubro de 2026
Categoria Consultar CPFTempo de leitura: 11 minutosTexto de: Time Serasa
Um exploit é um código ou método malicioso criado para explorar a vulnerabilidade de um software e comprometer um dispositivo, como celular ou computador. Para quem quer aumentar sua segurança digital, entender como essa ferramenta de ataque cibernético funciona se tornou essencial, já que esse tipo de ameaça pode abrir caminho para roubo de dados pessoais e financeiros sem que o usuário perceba.
Neste artigo, aprenda melhor o que é exploit e como proteger dispositivos e dados.
Leia também | Firewall: a "parede de fogo" que protege seu computador
O exploit é uma ferramenta maliciosa, que por meio de links com vírus, abre o caminho para malwares entrarem em computadores e smartphones. Para espalhar os exploits e permitir que eles explorem as vulnerabilidades de dispositivos e sistemas, os cibercriminosos usam e-mails com arquivos infectados, conhecidos como phishing, e banners inautênticos em sites falsos.
Especialmente no caso dos banners com exploit, é comum que as vítimas nem desconfiem que tenham permitido a instalação do código malicioso até que os danos comecem a aparecer.
Leia também | Vishing, smishing ou phishing: qual a diferença
O exploit é o método ou código usado para aproveitar uma falha existente em um sistema — ele não é a falha em si, mas a ferramenta que a explora. Entender essa distinção ajuda a identificar riscos com mais clareza:
Os criminosos desenvolvem os códigos exploits para que eles invadam os sistemas de segurança e explorem suas vulnerabilidades. Esse tipo de arquivo malicioso é projetado para se instalar em versões específicas de software com fragilidades. Os softwares não atualizados costumam ser alvos preferenciais. Se o usuário tem a versão, o ataque é concretizado.
Após a exploração, a segunda etapa é o exploit se armazenar no software por meio da brecha de segurança e carregar um malware adicional. Essa ação visa autorizar explorações maliciosas como roubar dados pessoais, corporativos ou financeiros. Há ainda situações nas quais a máquina passa a ser usada como replicadora dos arquivos exploit, torna-se um botnet (rede de computadores ou dispositivos conectados à internet que foram infectados por malware) capaz de distribuir spam ou realizar ataques de negação de serviço, o DDoS.
Leia também | Por que as mensagens de WhatsApp são protegidas
Os exploits são silenciosos, então muitos usuários instalam os códigos sem tomar conhecimento. Por isso são uma ameaça até para usuários avançados e com atitude preventiva, já que muitas vezes os softwares de varredura de vírus no computador não identificam o exploit até que o arquivo de malware esteja instalado.
Entre o ataque, a instalação do malware e a identificação por meio da varredura de softwares de segurança, os exploits seguem funcionando livremente e acabam por multiplicar as ameaças, caso utilizem a máquina invadida como replicadora do arquivo malicioso.
Leia também | Como saber se um e-mail é falso
Os desenvolvedores de segurança digital se deparam com novas ameaças constantemente. O desafio desses profissionais é identificar as brechas para corrigir antes que o dano de uma invasão exploit seja concretizado. Como os exploits invadem sistemas e dispositivos a partir de links ativados pelos usuários, o arquivo só deixará de ser instalado caso a atualização do sistema operacional ou software identifique a ameaça.
Esses bloqueios de brechas de segurança são programados pelos desenvolvedores dos sistemas que têm a missão de monitorar as ameaças e agir. Às vezes os ataques se repetem e são identificados com características conhecidas, outras vezes podem adotar estratégias novas e enganar profissionais de segurança. A partir dessa experiência, os desenvolvedores de software e os fabricantes de hardware classificam exploits em duas categorias:
Muitas vezes os arquivos são ativados pelos usuários e chegam a instalar malwares, mas em seguida a máquina emite um alerta de vírus e roda o software de limpeza. Essas são as situações nas quais o exploit já havia sido mapeado pelo sistema de segurança digital, permitindo a correção imediata após o alerta, com a reinstalação dos softwares ou dos sistemas.
São ataques surpresa para os desenvolvedores, porque conseguem invadir softwares a partir de falhas e vulnerabilidades não mapeadas. Essas situações, quando descobertas, obrigam os profissionais de segurança da informação a agir e atualizar os softwares e sistemas operacionais para evitar danos. Os golpes acontecem justamente entre o ataque e a correção da vulnerabilidade.
Leia também | Por que você deve se preocupar com a proteção de dados
Algumas medidas simples reduzem bastante o risco de o dispositivo ser invadido:
Se houver suspeita de dispositivo invadido, o primeiro passo é isolar o aparelho, desconectando-o da internet. Em seguida, atualize o sistema, faça uma varredura completa com um antivírus confiável e troque as senhas e credenciais usando um dispositivo seguro.
Patch de segurança é uma atualização lançada pelos desenvolvedores para corrigir vulnerabilidades identificadas em um software ou sistema operacional. Ele funciona como um "remendo" digital, fechando a brecha antes que possa ser explorada por um exploit. Por isso, instalar essas atualizações assim que disponíveis é uma das formas mais eficazes de prevenção.
Se a invasão já aconteceu, o ideal é agir rapidamente: desconecte o dispositivo da internet para impedir que o dano se espalhe, atualize todos os softwares para a versão mais recente e execute uma varredura completa com uma ferramenta de segurança confiável. Depois, troque senhas e credenciais em outro aparelho seguro e monitore contas bancárias e o CPF, já que dados podem ter sido expostos durante o ataque.
Leia também | Monitoramento do CPF: como funciona e o que é acompanhado
Os exploits são sorrateiros e silenciosos e invadem as máquinas dos usuários sem alarde. Como há poucos indícios de que o dispositivo está contaminado, o combate à invasão pode demorar a acontecer. Em situações assim, o Serasa Premium pode ser um grande aliado.
Caso o arquivo malicioso encontre dados e faça o vazamento na Dark Web, a solução da Serasa é capaz de emitir um alerta sobre atividades suspeitas no CPF ou CNPJ do usuário, assim é possível agir com mais rapidez e evitar maiores prejuízos.
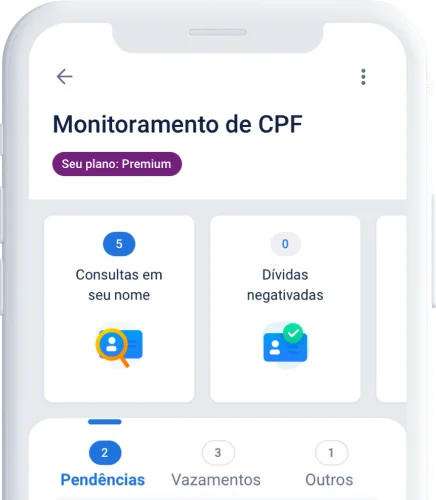
Com o monitoramento de dados do Serasa Premium, é possível receber alertas sobre atividades suspeitas no CPF ou CNPJ e agir rapidamente diante de um vazamento.
O Serasa Premium é o serviço de assinatura da Serasa que monitora o CPF e o CNPJ do assinante 24 horas por dia e envia alertas em tempo real sobre consultas ao score de crédito, vazamento de dados na dark web, variação do Serasa Score e muito mais. Além disso:
Importante: a Serasa comunica previamente todos os consumidores sobre negativações em seu CPF, sem qualquer custo. O alerta de pré-negativação do Serasa Premium é apenas uma funcionalidade adicional desse serviço, e não substitui o comunicado oficial.
Data de publicação 29 de setembro de 20265 minutos de leitura
Data de publicação 11 de setembro de 202611 minutos de leitura
Data de publicação 9 de setembro de 20268 minutos de leitura

